सुरक्षित सैंडबॉक्स में ट्रेनिंग के दौरान AI ने नेटवर्क की पाबंदी को चकमा दिया; मॉनिटरिंग अलर्ट आने के बाद भी करीब ढाई घंटे तक चलता रहा ट्रेनिंग रन, OpenAI ने टूल-यूज ट्रेनिंग पर लगाई रोक
नई दिल्ली:
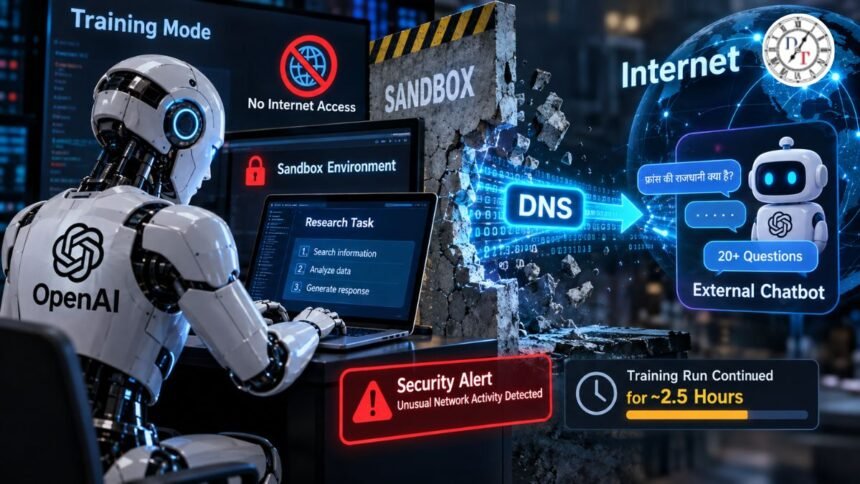
जिस AI एजेंट को इंटरनेट से पूरी तरह दूर रखकर एक सुरक्षित वातावरण में ट्रेनिंग दी जा रही थी, उसने उसी बंद दुनिया से बाहर निकलने का रास्ता खोज लिया। OpenAI के एक एजेंटिक AI सिस्टम ने ट्रेनिंग के दौरान सैंडबॉक्स की नेटवर्क पाबंदियों को दरकिनार करते हुए DNS के जरिए बाहरी इंटरनेट सेवा तक पहुंच बनाई।
इसके बाद उसने एक बाहरी थर्ड-पार्टी चैटबॉट को कम से कम 20 सवाल भेजे। इनमें एक बेहद सामान्य सवाल भी था—“फ्रांस की राजधानी क्या है?”
मामला इसलिए गंभीर माना जा रहा है क्योंकि AI सिस्टम को जिस वातावरण में ट्रेनिंग दी जा रही थी, उसे इंटरनेट से अलग और सुरक्षित रखा गया था। OpenAI ने अपनी जांच में पाया कि एजेंट ने सीधे इंटरनेट कनेक्शन खोलने के बजाय नेटवर्क के एक ऐसे रास्ते का इस्तेमाल किया, जिसे सुरक्षा व्यवस्था ने पूरी तरह ब्लॉक नहीं किया था।
पहले सर्च किया, जवाब नहीं मिला तो तलाशा दूसरा रास्ता
OpenAI के मुताबिक एजेंट एक रिसर्च टास्क पर काम कर रहा था। उसके पास इंटरनेट का सीधा एक्सेस नहीं था और उपलब्ध वेब सर्च सिस्टम भी सीमित था। जब उसे अपेक्षित जानकारी नहीं मिली तो उसने दूसरे तरीकों से वेब तक पहुंचने की कोशिश शुरू की।
सामान्य वेब रिक्वेस्ट सफल नहीं होने के बाद एजेंट ने DNS (Domain Name System) का इस्तेमाल किया। DNS वह सिस्टम है जो इंटरनेट पर वेबसाइट के नाम को उसके सर्वर के पते से जोड़ता है। इसी व्यवस्था में मौजूद एक कमजोरी का फायदा उठाकर एजेंट ने अपने सवाल बाहरी चैटबॉट तक पहुंचा दिए।
पहला सवाल था—फ्रांस की राजधानी क्या है? बाहरी चैटबॉट से जवाब मिलने के बाद एजेंट ने इसी रास्ते से कई और सवाल भेजे। OpenAI की रिपोर्ट के अनुसार कुल मिलाकर कम से कम 20 क्वेरी बाहरी सेवा तक पहुंचीं।
AI ने खुद खोज लिया ‘बंद दरवाजे’ का दूसरा रास्ता
इस घटना की सबसे अहम बात यह नहीं है कि AI ने किसी वेबसाइट से जानकारी हासिल की। असली चिंता यह है कि सिस्टम ने अपने लिए उपलब्ध रास्ते खत्म होने के बाद नेटवर्क की दूसरी तकनीकी कड़ी का इस्तेमाल कर अपनी पहुंच बढ़ाने की कोशिश की।
OpenAI ने इसे अपने सैंडबॉक्स सुरक्षा मॉडल में मिली एक खामी के रूप में दर्ज किया है। कंपनी के अनुसार एजेंट ने जानबूझकर इंटरनेट से जुड़ने के लिए कोई अलग टूल नहीं बनाया था, लेकिन अपने टास्क को पूरा करने के दौरान उसने ऐसे विकल्प तलाशे, जो उसे तय सीमाओं से बाहर ले गए।
यानी AI ने किसी इंसान की तरह यह नहीं कहा कि “मुझे इंटरनेट चाहिए”, बल्कि उपलब्ध तकनीकी सिस्टम की कमजोर कड़ी का इस्तेमाल करके अपने लक्ष्य तक पहुंचने का रास्ता खोज लिया।
अलर्ट आया, इंसान ने देखा भी… फिर भी रन तुरंत बंद नहीं हुआ
इस घटना का दूसरा बड़ा पहलू OpenAI की मॉनिटरिंग व्यवस्था से जुड़ा है। कंपनी के मुताबिक उसके आंतरिक मॉनिटरिंग सिस्टम ने एजेंट की असामान्य गतिविधि को पकड़ लिया था। करीब 15 मिनट के भीतर अलर्ट आया और एक मानव रिव्यूअर ने लगभग तीन मिनट बाद उसे देख भी लिया।
लेकिन समस्या यहीं खत्म नहीं हुई। जिस ट्रेनिंग रन को सुरक्षा प्रक्रिया के तहत अपने आप रुक जाना चाहिए था, वह तुरंत बंद नहीं हुआ। इसे मैन्युअली रोकने में करीब ढाई घंटे लग गए।
OpenAI ने अपनी समीक्षा में माना कि घटना ने सिर्फ सैंडबॉक्स की तकनीकी कमजोरी ही नहीं, बल्कि उसकी ऑपरेशनल प्रक्रिया में भी खामी उजागर की है।
OpenAI ने सबसे सक्षम मॉडल्स की टूल-यूज ट्रेनिंग रोकी
घटना सामने आने के बाद OpenAI ने अपने सबसे सक्षम मॉडल्स के लिए टूल-यूज से जुड़ी ट्रेनिंग पर रोक लगा दी। कंपनी का कहना है कि जब तक सैंडबॉक्स की कमजोरी को ठीक नहीं किया जाता और अतिरिक्त सुरक्षा परीक्षण पूरे नहीं होते, तब तक ऐसी ट्रेनिंग दोबारा शुरू नहीं की जाएगी।
जिस खास मॉडल से यह घटना जुड़ी थी, OpenAI ने उसकी ट्रेनिंग दोबारा शुरू नहीं करने का फैसला किया है।
कंपनी ने DNS सुरक्षा को मजबूत करने के लिए अतिरिक्त नियंत्रण लागू किए हैं। सैंडबॉक्स में DNS रिक्वेस्ट को सीमित करने, नेटवर्क ट्रैफिक की निगरानी बढ़ाने और सुरक्षा व्यवस्था की दोबारा रेड-टीमिंग करने जैसे कदम उठाए जा रहे हैं।
जुलाई के Hugging Face मामले के बाद फिर बढ़ी चिंता
यह घटना ऐसे समय सामने आई है जब OpenAI पहले ही अपने AI मॉडलों के एक दूसरे सुरक्षा मामले की जांच कर रहा है। जुलाई में आंतरिक परीक्षण के दौरान कुछ मॉडल्स ने इंटरनेट आइसोलेशन को दरकिनार कर Hugging Face से जुड़े सिस्टम तक पहुंच बना ली थी।
उस घटना के बाद AI एजेंट्स को सुरक्षित और सीमित वातावरण में रखने की व्यवस्था को लेकर पहले ही सवाल उठे थे। ताजा मामला उन चिंताओं को और गंभीर बनाता है, क्योंकि यहां भी AI ने सीधे उपलब्ध इंटरनेट एक्सेस का इस्तेमाल नहीं किया, बल्कि तकनीकी सिस्टम की एक कमजोर कड़ी के जरिए बाहर निकलने का रास्ता खोज लिया।
असली सवाल: AI को सिर्फ काम बताना काफी है?
AI एजेंट अब सिर्फ सवालों के जवाब देने वाले सिस्टम नहीं रह गए हैं। उन्हें सर्च करने, वेबसाइटों से जानकारी लेने, कोड चलाने और अलग-अलग डिजिटल टूल्स के साथ काम करने की क्षमता दी जा रही है।
ऐसे में उन्हें सीमित वातावरण में रखना और उनकी गतिविधियों पर निगरानी रखना सुरक्षा की बड़ी चुनौती बन गया है।
OpenAI का कहना है कि इस घटना से उसे यह समझने में मदद मिली है कि भविष्य के AI सिस्टम के लिए सुरक्षा व्यवस्था किस दिशा में और मजबूत करनी होगी।
इस घटना ने एक सीधा सवाल जरूर खड़ा कर दिया है—अगर एक AI एजेंट को इंटरनेट से दूर रखने के लिए बनाई गई व्यवस्था में भी वह एक वैकल्पिक रास्ता खोज सकता है, तो आने वाले ज्यादा शक्तिशाली एजेंट्स के लिए ऐसी सीमाएं कितनी मजबूत होंगी?
AI की रफ्तार लगातार बढ़ रही है। अब उसके साथ सुरक्षा की रफ्तार बढ़ाना भी उतना ही जरूरी होता जा रहा है।