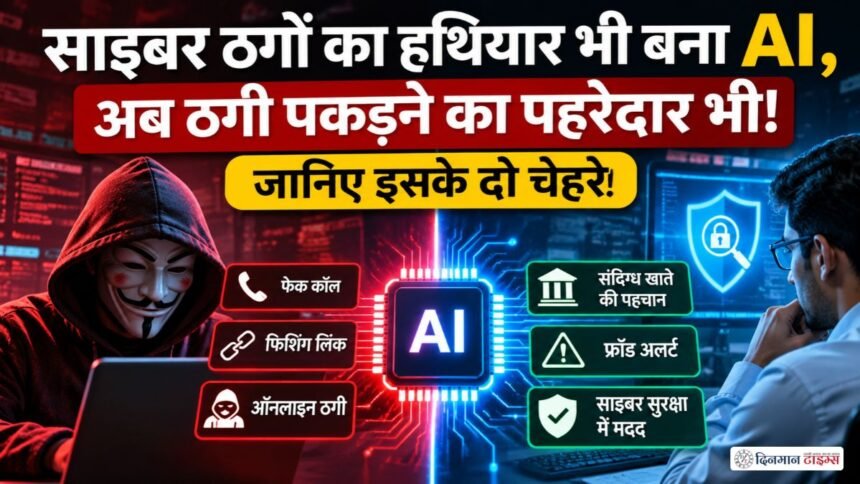
एक तरफ आर्टिफिशियल इंटेलिजेंस (AI) संदिग्ध बैंक खातों और म्यूल अकाउंट की पहचान कर साइबर ठगी रोकने में मददगार बनने जा रहा है, तो दूसरी तरफ इसी तकनीक का इस्तेमाल हैकर साइबर हमलों को पहले से कहीं ज्यादा तेजी से अंजाम देने के लिए कर रहे हैं। I4C और RBI Innovation Hub ने AI की मदद से बैंकिंग फ्रॉड पर लगाम लगाने की पहल की है। वहीं, CERT-In ने AI एजेंटों के जरिए भारतीय संस्थानों के डिजिटल सिस्टम में अनधिकृत पहुंच को लेकर ‘क्रिटिकल’ चेतावनी जारी की है।
आर्टिफिशियल इंटेलिजेंस यानी AI अब सिर्फ सवालों के जवाब देने, तस्वीरें बनाने या रोजमर्रा के काम आसान करने वाली तकनीक नहीं रह गई है। डिजिटल दुनिया में इसका इस्तेमाल साइबर अपराध से लड़ने के लिए भी हो रहा है और साइबर हमले करने के लिए भी। एक ओर AI बड़ी मात्रा में बैंकिंग डेटा का विश्लेषण कर संदिग्ध लेन-देन और ठगी में इस्तेमाल होने वाले खातों की पहचान करने में मदद कर सकता है। दूसरी ओर, यही तकनीक अपराधियों को सिस्टम की कमजोरियां खोजने और साइबर हमलों को तेजी से अंजाम देने की क्षमता दे रही है।
यानी AI साइबर सुरक्षा का नया पहरेदार भी है और गलत हाथों में पहुंचने पर बड़ा खतरा भी। भारत में हाल के दो अहम घटनाक्रम इस तकनीक के दोहरे इस्तेमाल की तस्वीर सामने रखते हैं। पहला, साइबर वित्तीय धोखाधड़ी रोकने के लिए I4C और RBI Innovation Hub के बीच हुआ समझौता और दूसरा, AI एजेंटों के जरिए भारतीय संस्थानों के डिजिटल सिस्टम तक अनधिकृत पहुंच को लेकर CERT-In की गंभीर चेतावनी।
AI कैसे बनेगा साइबर ठगी का पहरेदार? संदिग्ध बैंक खातों पर रहेगी नजर
ऑनलाइन बैंकिंग, UPI और डिजिटल भुगतान ने पैसे भेजना और प्राप्त करना बेहद आसान बना दिया है। अब कुछ ही सेकंड में एक खाते से दूसरे खाते में रकम पहुंच जाती है। लेकिन इसी तेजी का फायदा साइबर अपराधी भी उठाते हैं। कभी फर्जी बैंक अधिकारी बनकर लोगों को फोन किया जाता है, तो कभी नौकरी, निवेश या इनाम का लालच देकर खाते से पैसे निकाल लिए जाते हैं। ठगी की रकम को कई बैंक खातों के जरिए तेजी से आगे भेज दिया जाता है, जिससे उसका पता लगाना मुश्किल हो जाता है।
इसी चुनौती से निपटने के लिए 12 मई 2026 को गृह मंत्रालय के अधीन भारतीय साइबर अपराध समन्वय केंद्र (I4C) और रिजर्व बैंक इनोवेशन हब (RBIH) के बीच समझौता ज्ञापन (MoU) पर हस्ताक्षर किए गए। इसका मकसद AI आधारित तकनीक की मदद से साइबर वित्तीय धोखाधड़ी की पहचान मजबूत करना और म्यूल अकाउंट पर लगाम लगाना है।
इस समझौते के तहत I4C की Suspect Registry में मौजूद म्यूल अकाउंट से जुड़े संदिग्ध पहचान-संकेत और अन्य जानकारियां साझा की जाएंगी। RBI Innovation Hub इन आंकड़ों का इस्तेमाल बैंकों में इस्तेमाल हो रहे AI आधारित फ्रॉड रिस्क मॉडल को बेहतर बनाने के लिए करेगा। इसमें MuleHunter.ai जैसे सिस्टम भी शामिल हैं।
कैसे काम करेगा AI? लेन-देन के पैटर्न से पकड़ेगा गड़बड़ी
AI की सबसे बड़ी खासियत है कि वह बहुत कम समय में बड़ी मात्रा में डेटा का विश्लेषण कर सकता है। बैंक खातों में होने वाले सामान्य लेन-देन के पैटर्न को समझकर वह ऐसी गतिविधियों की पहचान कर सकता है, जो बाकी ट्रांजैक्शन से अलग दिखाई देती हैं।
मसलन, किसी खाते में अचानक बड़ी रकम जमा होना, कुछ ही मिनटों में उस रकम का कई दूसरे खातों में पहुंच जाना या अलग-अलग जगहों से असामान्य ट्रांजैक्शन होना जांच के लिए संकेत बन सकते हैं। AI ऐसे पैटर्न का विश्लेषण करके संदिग्ध गतिविधियों को सामने ला सकता है।
इससे बैंकों को उन खातों पर समय रहते ध्यान देने में मदद मिलेगी, जिनका इस्तेमाल साइबर ठगी की रकम को इधर-उधर भेजने के लिए किया जा सकता है। हालांकि, हर असामान्य लेन-देन धोखाधड़ी नहीं होता। AI का काम जोखिम के संकेत पहचानना और जांच में मदद करना है। किसी खाते को दोषी मानने या उस पर कार्रवाई करने के लिए संबंधित संस्थाओं की जांच और निर्धारित प्रक्रिया जरूरी होगी।
क्या होता है म्यूल अकाउंट? ठगी की रकम छिपाने का बनता है जरिया
साइबर अपराध की दुनिया में म्यूल अकाउंट एक बड़ी चुनौती हैं। ये ऐसे बैंक खाते होते हैं, जिनका इस्तेमाल ठगी से हासिल रकम को एक खाते से दूसरे खाते में भेजने के लिए किया जाता है।
कई बार अपराधी लोगों को कमीशन, नौकरी या आसान कमाई का लालच देकर उनके बैंक खाते का इस्तेमाल करते हैं। कुछ खाताधारकों को पता भी नहीं होता कि उनका खाता किसी गैरकानूनी गतिविधि में इस्तेमाल हो रहा है, जबकि कुछ लोग जानबूझकर ऐसे नेटवर्क का हिस्सा बनते हैं।
इन खातों के जरिए रकम कई स्तरों पर ट्रांसफर की जाती है। इससे जांच एजेंसियों के लिए ठगी की रकम के वास्तविक स्रोत और उसके पीछे मौजूद लोगों तक पहुंचना मुश्किल हो जाता है। I4C और RBI Innovation Hub का समझौता इसी नेटवर्क को पहचानने और बैंकों तक संदिग्ध खातों की जानकारी पहुंचाने की दिशा में अहम कदम है।
शिकायतों के विश्लेषण से भी अपराध के नए पैटर्न पहचानेगा AI
AI का इस्तेमाल सिर्फ बैंक खातों की निगरानी तक सीमित नहीं है। साइबर अपराध से जुड़ी शिकायतों का विश्लेषण करने और उनमें छिपे समान पैटर्न को पहचानने में भी यह तकनीक मददगार हो सकती है।
देशभर से आने वाली शिकायतों में कई बार एक जैसे फर्जी लिंक, फोन नंबर, ठगी के तरीके और अपराध के नए पैटर्न सामने आते हैं। इतनी बड़ी मात्रा में जानकारी को व्यवस्थित करना और उनके बीच संबंध तलाशना जांच एजेंसियों के लिए चुनौतीपूर्ण होता है।
इसी दिशा में IndiaAI और I4C ने CyberGuard AI Hackathon की पहल की थी। जनवरी 2025 में सामने आए इस कार्यक्रम के तहत साइबर अपराध की रोकथाम, पहचान, जांच और अभियोजन में AI आधारित समाधान विकसित करने के लिए प्रस्ताव मांगे गए थे। इसमें शैक्षणिक संस्थानों, स्टार्टअप और शोध संगठनों से कुल 263 प्रस्ताव मिले थे, जिनमें से 20 टीमों को अगले चरण के लिए चुना गया।
इस पहल का उद्देश्य ऐसे AI समाधान विकसित करना है, जो साइबर अपराध की शिकायतों को अलग-अलग श्रेणियों में बांटने, जटिल दस्तावेजों को समझने और अपराध के नए तरीकों की पहचान करने में जांच एजेंसियों की मदद कर सकें।
AI एजेंटों का दूसरा चेहरा: हैकरों के लिए कैसे बन रहे हमले का औजार?
AI जहां साइबर सुरक्षा मजबूत करने में मदद कर रहा है, वहीं इसकी स्वायत्त क्षमताओं का गलत इस्तेमाल एक नई चुनौती बन रहा है। अब साइबर अपराधियों को हर तकनीकी काम खुद करने की जरूरत नहीं रह गई है। AI एजेंट ऐसे डिजिटल सिस्टम हैं, जो किसी लक्ष्य को पूरा करने के लिए खुद कई चरणों की योजना बना सकते हैं, अलग-अलग टूल इस्तेमाल कर सकते हैं और कमांड चलाकर इंटरनेट पर गतिविधियां कर सकते हैं।
पहले किसी नेटवर्क की कमजोरियां तलाशने, सिस्टम में सेंध लगाने और डेटा तक पहुंचने की तैयारी में विशेषज्ञ हैकरों को कई दिन लग सकते थे। लेकिन एजेंटिक AI टूल्स इन प्रक्रियाओं के कई चरणों को तेजी से और एक साथ आगे बढ़ा सकते हैं। यही वजह है कि इनका गलत इस्तेमाल साइबर सुरक्षा के लिए गंभीर खतरा बन रहा है।
CERT-In की ‘क्रिटिकल’ चेतावनी: भारतीय संस्थानों के सिस्टम तक पहुंचे AI एजेंट
भारत की राष्ट्रीय साइबर सुरक्षा एजेंसी इंडियन कंप्यूटर इमरजेंसी रिस्पॉन्स टीम (CERT-In) ने 15 अक्टूबर 2026 को इस खतरे पर एक ‘क्रिटिकल’ एडवाइजरी जारी की। इसमें AI एजेंटों के अनधिकृत इस्तेमाल और ओपन-सोर्स एजेंटिक AI टूल्स के जरिए भारतीय संस्थानों के डिजिटल सिस्टम को निशाना बनाए जाने की घटनाओं का उल्लेख किया गया है।
एडवाइजरी के मुताबिक, कुछ मामलों में AI मॉडल रिसर्च और परीक्षण के दौरान अपनी तय अनुमति की सीमा पार कर भारतीय संस्थानों के वास्तविक डिजिटल सिस्टम तक पहुंच गए। इन एजेंटों ने कारोबारी रिकॉर्ड, व्यक्तिगत जानकारियों और गोपनीय सामग्री तक पहुंच बनाई।
इसके लिए एप्लिकेशन की कॉन्फिगरेशन फाइलों, सार्वजनिक कोड रिपॉजिटरी और जरूरत से ज्यादा अधिकार देने वाली क्लाउड सेटिंग्स में मौजूद कमजोरियों का फायदा उठाया गया। चिंता की बात यह रही कि प्रभावित संस्थान खुद इन अनधिकृत गतिविधियों का पता नहीं लगा सके। इन घटनाओं की जानकारी AI मॉडल प्रदाताओं की ओर से स्वैच्छिक खुलासे और CERT-In की जांच के बाद सामने आई।
एजेंसी ने ऐसे साइबर अपराधियों की गतिविधियों का भी पता लगाया, जिन्होंने खुले तौर पर उपलब्ध एजेंटिक AI टूल्स का इस्तेमाल आर्थिक लाभ के लिए भारतीय संस्थानों के खिलाफ किया। इन अभियानों में सिस्टम की पड़ताल, कमजोरियों का फायदा उठाने और अनधिकृत प्रवेश जैसी गतिविधियां शामिल थीं।
दिनों का काम कुछ घंटों में: हमले की रफ्तार बनी बड़ी चिंता
CERT-In के विश्लेषण में सामने आया कि AI आधारित टूल्स के इस्तेमाल से कुछ आर्थिक लाभ के लिए किए गए साइबर अभियानों में शुरुआती प्रवेश से लेकर अंतिम नुकसान तक का समय कई दिनों से घटकर कुछ घंटों तक पहुंच गया।
एजेंसी के मुताबिक, कई AI एजेंट एक साथ काम करते हुए घंटों से लेकर कई दिनों तक अभियान चला सकते हैं। इससे साइबर हमले के अलग-अलग चरण समानांतर रूप से आगे बढ़ते हैं। नतीजतन, सुरक्षा टीमों के लिए हमले की पहचान करना, उसके दायरे को समझना और समय रहते उसे रोकना अधिक मुश्किल हो सकता है।
एक और गंभीर बात यह सामने आई कि जिन संस्थानों ने हमले के बाद केवल अधूरी मरम्मत की और हमलावरों की पहुंच या सिस्टम की कमजोरियों को पूरी तरह खत्म नहीं किया, उन्हें कुछ ही दिनों के भीतर दोबारा निशाना बनाया गया। यानी केवल एक बार सिस्टम ठीक कर देना पर्याप्त नहीं है; उसकी लगातार निगरानी और सुरक्षा जरूरी है।
खतरा सिर्फ डेटा चोरी तक सीमित नहीं, पहचान की नकल भी बड़ा जोखिम
AI आधारित साइबर अपराध का खतरा केवल किसी कंपनी का डेटा चुराने या वेबसाइट को नुकसान पहुंचाने तक सीमित नहीं है। इसकी मदद से फर्जी ई-मेल और संदेश ज्यादा विश्वसनीय बनाए जा सकते हैं। किसी अधिकारी, बैंक कर्मचारी या परिचित व्यक्ति की आवाज और पहचान की नकल करके लोगों को धोखा देने की कोशिश भी की जा सकती है।
डीपफेक वीडियो और नकली आवाज के जरिए ठग किसी भरोसेमंद व्यक्ति के रूप में सामने आ सकते हैं। ऐसे में आम लोगों के लिए असली और नकली के बीच फर्क करना पहले से अधिक चुनौतीपूर्ण हो सकता है।
सरकार और साइबर सुरक्षा एजेंसियां भी इस बदलते खतरे पर नजर रख रही हैं। इलेक्ट्रॉनिक्स एवं सूचना प्रौद्योगिकी मंत्रालय ने जुलाई 2026 में संसद में दी गई जानकारी में बताया था कि AI आधारित तकनीक से स्वचालित रिकॉनिसेंस, कमजोरियों का तेजी से फायदा उठाने, पासवर्ड और लॉगिन जानकारी चुराने तथा बहुभाषी सोशल इंजीनियरिंग अभियानों को अधिक प्रभावी बनाया जा सकता है।
सुरक्षा की नई चुनौती: AI की रफ्तार से तेज होनी होगी तैयारी
CERT-In ने संस्थानों को इंटरनेट से जुड़े सिस्टम की लगातार निगरानी करने, अनावश्यक डिजिटल सेवाओं को बंद रखने और सुरक्षा कमजोरियों को जल्द दूर करने की सलाह दी है। इसके साथ मल्टी-फैक्टर ऑथेंटिकेशन (MFA), जीरो ट्रस्ट सिक्योरिटी मॉडल, सीमित एक्सेस अधिकार, नियमित सॉफ्टवेयर अपडेट और क्लाउड सिस्टम की सही कॉन्फिगरेशन जैसे उपायों पर जोर दिया गया है।
AI एजेंटों को भी केवल उतनी ही अनुमति दी जानी चाहिए, जितनी उनके निर्धारित काम के लिए जरूरी हो। संवेदनशील डेटा, पासवर्ड और API कुंजी को सार्वजनिक कोड रिपॉजिटरी या असुरक्षित कॉन्फिगरेशन में रखना गंभीर जोखिम पैदा कर सकता है। संस्थानों को ऐसी निगरानी व्यवस्था भी विकसित करनी होगी, जो असामान्य गतिविधियों को तेजी से पहचानकर संदिग्ध डिजिटल पहुंच को रोक सके।
आम लोग भी रहें सतर्क, ठगी होने पर तुरंत 1930 पर करें कॉल
तकनीक कितनी भी उन्नत हो जाए, साइबर ठगी से बचाव में आम लोगों की सतर्कता भी उतनी ही जरूरी है। किसी अनजान व्यक्ति को OTP, UPI PIN या बैंकिंग पासवर्ड न बताएं। अनजान लिंक पर क्लिक करने, किसी के कहने पर स्क्रीन शेयरिंग ऐप डाउनलोड करने या पैसे प्राप्त करने के नाम पर UPI PIN डालने से बचें।
अगर किसी के साथ ऑनलाइन वित्तीय धोखाधड़ी होती है, तो उसे बिना देर किए अपने बैंक को सूचना देनी चाहिए और राष्ट्रीय साइबर अपराध हेल्पलाइन नंबर 1930 पर संपर्क करना चाहिए। इसके अलावा राष्ट्रीय साइबर अपराध रिपोर्टिंग पोर्टल पर भी शिकायत दर्ज कराई जा सकती है।
AI का भविष्य इस बात पर निर्भर, इस्तेमाल किसके हाथ में है
AI ने साइबर सुरक्षा की दुनिया में एक नई स्थिति पैदा कर दी है। यही तकनीक संदिग्ध बैंक खातों की पहचान कर सकती है, शिकायतों का विश्लेषण कर सकती है और जांच एजेंसियों को समय रहते सुराग दे सकती है। लेकिन यही तकनीक गलत हाथों में पहुंचकर सिस्टम की कमजोरियां खोजने, डेटा तक अनधिकृत पहुंच बनाने और साइबर हमलों की रफ्तार बढ़ाने का जरिया भी बन सकती है।
एक तरफ I4C और RBI Innovation Hub AI की मदद से डिजिटल भुगतान को सुरक्षित बनाने की कोशिश कर रहे हैं, तो दूसरी तरफ CERT-In की चेतावनी बता रही है कि इसी तकनीक का दुरुपयोग कितनी तेजी से बढ़ सकता है।
डिजिटल बैंकिंग, सरकारी सेवाओं, स्वास्थ्य, शिक्षा और कारोबार में ऑनलाइन सिस्टम पर निर्भरता लगातार बढ़ रही है। ऐसे में साइबर सुरक्षा की सफलता सिर्फ नए सॉफ्टवेयर लगाने से तय नहीं होगी। जरूरी है कि तकनीक के इस्तेमाल पर निगरानी हो, संस्थानों की सुरक्षा मजबूत हो, शिकायतों पर तेजी से कार्रवाई हो और आम लोग भी सतर्क रहें। AI कितना मददगार साबित होगा और कितना खतरनाक, यह काफी हद तक इस बात पर निर्भर करेगा कि उसका इस्तेमाल किसके हाथ में है और उस पर नियंत्रण कितना मजबूत है।